اختراق ضخم لمنصة «بينانس»: سرقة أصول مشفرة بقيمة 6.36 مليار دولار
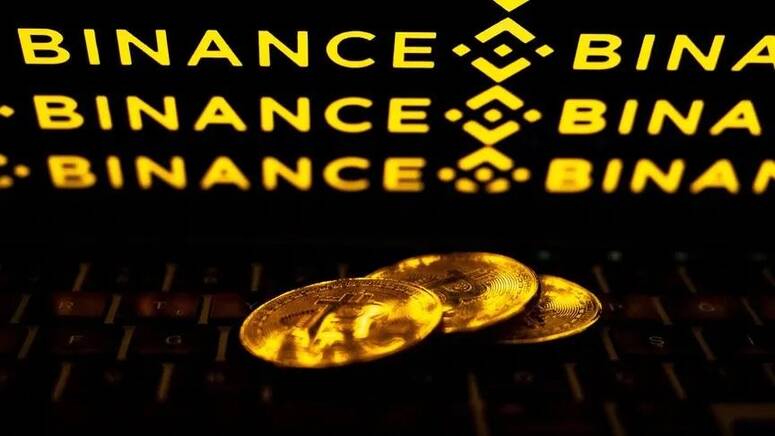
سُرقت أصول مشفرة بقيمة تُقدّر بنحو 6.36 مليار دولار من محافظ مرتبطة بمنصة «بينانس»، في عملية اختراق واسعة النطاق نُسبت إلى مجموعة القرصنة الكورية الشمالية «TraderTraitor»، وشملت 10 شبكات بلوك تشين، وفق تقرير نشرته شركة «TRM Labs» المتخصصة في تحليل معاملات العملات المشفرة.
وبحسب التقرير، بدأت التحويلات الرئيسية عند الساعة 20:05 بتوقيت غرينتش يوم 29 أكتوبر، واستغرقت معظمها نحو 20 دقيقة. وتصف الشركة العملية بأنها أكبر سرقة للعملات المشفرة مسجلة حتى الآن، بقيمة تفوق أربعة أضعاف خسائر اختراق منصة «باي بت» في فيفري 2025، التي بلغت 1.5 مليار دولار.
وربطت «TRM Labs» الهجوم بمجموعة «TraderTraitor»، استنادًا إلى معلومات استخباراتية وأوجه تشابه مع عمليات سابقة نُسبت إليها.
من جهتها، أكدت «بينانس» تعرضها لحادث أمني، مشيرة إلى أن التحقيقات الأولية ترجح احتمال اختراق حاسوب محمول لأحد مهندسي عمليات التطوير، ما أتاح للمهاجم الوصول إلى نظام داخلي وإصدار أوامر بسحب أموال دون تصريح.
وأوضحت المنصة أنها لم تعثر على دليل يشير إلى تسريب المفاتيح الخاصة للمحافظ الرقمية، مؤكدة أن أموال المستخدمين آمنة، وأنها ستتحمل الخسائر من صندوق «SAFU» المخصص لحماية الأصول، إلى جانب أموال الشركة.
كيف نُفذ الاختراق؟
يكشف تقرير «TRM Labs» أن التحضير للهجوم بدأ قبل تنفيذه بنحو 36 ساعة على الأقل. وخلال هذه الفترة، جهّز المهاجم محافظه واختبر الشيفرات المستخدمة في العملية قبل بدء التحويلات.
وفي 29 أكتوبر، بدأت الأموال تنتقل من محافظ تابعة لـ«بينانس» إلى عناوين يتحكم فيها المهاجم. وشملت التحويلات عشر شبكات للعملات المشفرة، من بينها «إيثيريوم» و«بيتكوين» و«ترون» و«سولانا».
ووفق التقرير، استولى المهاجم على نحو 18,270 وحدة من بيتكوين، بقيمة تقارب 1.47 مليار دولار، إضافة إلى كميات كبيرة من عملات رقمية أخرى، من بينها «USDT» و«USDC».
ولزيادة صعوبة تتبع الأموال، قسّم المهاجم بعض المبالغ الكبيرة إلى تحويلات أصغر، ونقلها بين محافظ مختلفة. وتساعد هذه الطريقة على تعقيد عملية تتبع مسار الأموال، لكنها لا تمنع بالضرورة تعقبها.
كيف سيطر المهاجم على المحفظة؟
المحفظة الساخنة هي محفظة رقمية متصلة بالإنترنت، تستخدمها منصات التداول عادة لتسهيل عمليات السحب والتحويل.
وبحسب «TRM Labs»، استغل المهاجم خاصية تقنية في شبكة «إيثيريوم» سمحت له بتغيير طريقة عمل إحدى محافظ «بينانس»، وربطها ببرنامج مصمم لتحويل الأموال إلى عناوين يسيطر عليها.
ويشير التقرير إلى أن المهاجم أعد مسبقًا مجموعة من الموافقات الرقمية، ثم استخدمها لتنفيذ العملية. وبعد دقائق من تفعيلها، سحب رصيد المحفظة، واستمر في استغلال الصلاحية نفسها لسحب أموال إضافية وصلت إليها لاحقًا.
كما تمكن من تحويل أموال أخرى مرتبطة بحساب رقمي تابع للمنصة، قبل أن تتدخل شركة «سيركل» وتجمّد نحو 823 مليون وحدة من USDC.
كيف تمكن من تنفيذ تحويلات عبر عشر شبكات؟
تتطلب عمليات السحب من المحافظ الرقمية موافقات مشفّرة تثبت أن المعاملة مصرح بها من الجهة المالكة للمحفظة.
ولاحظت «TRM Labs» أن التحويلات المنفذة عبر الشبكات المختلفة كانت تحمل توقيعات صحيحة، رغم اختلاف الأنظمة التقنية المستخدمة. وترجح الشركة أن المهاجم تمكن من الوصول إلى نظام داخلي مسؤول عن الموافقة على المعاملات، ما أتاح له إصدار أوامر تحويل بدت وكأنها مصرح بها.
لكن هذا التفسير لا يزال فرضية تحليلية، إذ لم تعلن «بينانس» السبب النهائي للاختراق، وقالت إنها ستنشر تقريرًا فنيًا بعد استكمال التحقيقات.
تجميد مليارات الدولارات من الأموال المسروقة
تحركت شركات العملات المستقرة والجهات المسؤولة عن بعض الشبكات لتجميد الأموال التي تمكنت من تحديدها، بهدف منع المهاجم من استخدامها أو نقلها.
وبحسب تقرير «TRM Labs»، بلغ إجمالي الأموال المجمدة نحو 2.7 مليار دولار حتى الساعة 00:30 بتوقيت غرينتش يوم 30 أكتوبر. وشملت الإجراءات:
- «تيثر»: نحو 1.77 مليار وحدة من «USDT».
- «سيركل»: نحو 825 مليون وحدة من «USDC».
- «ريبل»: 40.5 مليون وحدة من «RLUSD».
- «وورلد ليبرتي فاينانشال»: 27.8 مليون وحدة من «USD1».
- شبكة «أربيتروم»: أصولًا بقيمة تقارب 30 مليون دولار.
وكانت «بينانس» قد أعلنت أن الأموال التي جرى التحقق من تجميدها بلغت 2.54 مليار دولار، قبل ارتفاع التقديرات مع عمليات التجميد اللاحقة.
وفي المقابل، حاول المهاجم تحويل بعض العملات المستقرة، التي تستطيع الجهات المصدرة تجميدها، إلى عملات رقمية أخرى لا تخضع للآلية نفسها. كما استخدم منصات مبادلة العملات وبروتوكولات الإقراض لنقل الأموال وإجراء معاملات إضافية.
ووفق التقرير، ظل المهاجم يسيطر على أكثر من 420 ألف وحدة من إيثيريوم و18,270 وحدة من بيتكوين، بقيمة إجمالية تقارب 2.4 مليار دولار. ويصعب على الجهات المصدرة للعملات المستقرة تجميد هذه الأصول مباشرة.
هل تقف مجموعة كورية شمالية وراء الهجوم؟
تنسب «TRM Labs» العملية إلى مجموعة «TraderTraitor» الكورية الشمالية، استنادًا إلى أوجه تشابه مع هجمات سابقة، أبرزها اختراق منصة «باي بت» في فيفري 2025، الذي بلغت خسائره 1.5 مليار دولار، وحمّل مكتب التحقيقات الفيدرالي الأمريكي المجموعة مسؤولية تنفيذه.
كما رصدت الشركة أوجه تشابه مع هجوم استهدف «KelpDAO» في أفريل 2026، من بينها التحضير المسبق للعملية واستخدام تحويلات صغيرة قبل بدء الهجوم.
ومع ذلك، فإن نسبة العملية إلى المجموعة تستند إلى تحليل الشركة، ولم تُعرض في التقرير باعتبارها نتيجة نهائية معلنة من «بينانس».
إجراءات «بينانس»
أعلنت المنصة اتخاذ إجراءات احترازية شملت تعليق عمليات الإيداع والسحب مؤقتًا لاستكمال الفحوص الأمنية، وإلغاء الصلاحية المرتبطة بالمحفظة المتأثرة، والتعاون مع جهات إنفاذ القانون وشركاء متخصصين لتتبع الأموال ومحاولة استعادتها.
وأكدت «بينانس» أنها ستغطي الخسائر من صندوق «SAFU» وأموال الشركة، وأن المستخدمين لن يتحملوا تبعات الاختراق.
كما أعلنت أنها ستنشر تقريرًا فنيًا مفصلًا يوضح ملابسات الحادث والإجراءات المتخذة.
المصدر: TRM Labs
وبحسب التقرير، بدأت التحويلات الرئيسية عند الساعة 20:05 بتوقيت غرينتش يوم 29 أكتوبر، واستغرقت معظمها نحو 20 دقيقة. وتصف الشركة العملية بأنها أكبر سرقة للعملات المشفرة مسجلة حتى الآن، بقيمة تفوق أربعة أضعاف خسائر اختراق منصة «باي بت» في فيفري 2025، التي بلغت 1.5 مليار دولار.
وربطت «TRM Labs» الهجوم بمجموعة «TraderTraitor»، استنادًا إلى معلومات استخباراتية وأوجه تشابه مع عمليات سابقة نُسبت إليها.
من جهتها، أكدت «بينانس» تعرضها لحادث أمني، مشيرة إلى أن التحقيقات الأولية ترجح احتمال اختراق حاسوب محمول لأحد مهندسي عمليات التطوير، ما أتاح للمهاجم الوصول إلى نظام داخلي وإصدار أوامر بسحب أموال دون تصريح.
وأوضحت المنصة أنها لم تعثر على دليل يشير إلى تسريب المفاتيح الخاصة للمحافظ الرقمية، مؤكدة أن أموال المستخدمين آمنة، وأنها ستتحمل الخسائر من صندوق «SAFU» المخصص لحماية الأصول، إلى جانب أموال الشركة.
Binance will cover all losses.
— Binance (@binance) October 30, 2026
As a precaution, all deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We are working around the clock and will share a full post-mortem once the investigation is complete. Please rely only on official Binance channels for updates.
كيف نُفذ الاختراق؟
يكشف تقرير «TRM Labs» أن التحضير للهجوم بدأ قبل تنفيذه بنحو 36 ساعة على الأقل. وخلال هذه الفترة، جهّز المهاجم محافظه واختبر الشيفرات المستخدمة في العملية قبل بدء التحويلات.وفي 29 أكتوبر، بدأت الأموال تنتقل من محافظ تابعة لـ«بينانس» إلى عناوين يتحكم فيها المهاجم. وشملت التحويلات عشر شبكات للعملات المشفرة، من بينها «إيثيريوم» و«بيتكوين» و«ترون» و«سولانا».
ووفق التقرير، استولى المهاجم على نحو 18,270 وحدة من بيتكوين، بقيمة تقارب 1.47 مليار دولار، إضافة إلى كميات كبيرة من عملات رقمية أخرى، من بينها «USDT» و«USDC».
ولزيادة صعوبة تتبع الأموال، قسّم المهاجم بعض المبالغ الكبيرة إلى تحويلات أصغر، ونقلها بين محافظ مختلفة. وتساعد هذه الطريقة على تعقيد عملية تتبع مسار الأموال، لكنها لا تمنع بالضرورة تعقبها.
كيف سيطر المهاجم على المحفظة؟
المحفظة الساخنة هي محفظة رقمية متصلة بالإنترنت، تستخدمها منصات التداول عادة لتسهيل عمليات السحب والتحويل.وبحسب «TRM Labs»، استغل المهاجم خاصية تقنية في شبكة «إيثيريوم» سمحت له بتغيير طريقة عمل إحدى محافظ «بينانس»، وربطها ببرنامج مصمم لتحويل الأموال إلى عناوين يسيطر عليها.
ويشير التقرير إلى أن المهاجم أعد مسبقًا مجموعة من الموافقات الرقمية، ثم استخدمها لتنفيذ العملية. وبعد دقائق من تفعيلها، سحب رصيد المحفظة، واستمر في استغلال الصلاحية نفسها لسحب أموال إضافية وصلت إليها لاحقًا.
كما تمكن من تحويل أموال أخرى مرتبطة بحساب رقمي تابع للمنصة، قبل أن تتدخل شركة «سيركل» وتجمّد نحو 823 مليون وحدة من USDC.
كيف تمكن من تنفيذ تحويلات عبر عشر شبكات؟
تتطلب عمليات السحب من المحافظ الرقمية موافقات مشفّرة تثبت أن المعاملة مصرح بها من الجهة المالكة للمحفظة.ولاحظت «TRM Labs» أن التحويلات المنفذة عبر الشبكات المختلفة كانت تحمل توقيعات صحيحة، رغم اختلاف الأنظمة التقنية المستخدمة. وترجح الشركة أن المهاجم تمكن من الوصول إلى نظام داخلي مسؤول عن الموافقة على المعاملات، ما أتاح له إصدار أوامر تحويل بدت وكأنها مصرح بها.
لكن هذا التفسير لا يزال فرضية تحليلية، إذ لم تعلن «بينانس» السبب النهائي للاختراق، وقالت إنها ستنشر تقريرًا فنيًا بعد استكمال التحقيقات.
تجميد مليارات الدولارات من الأموال المسروقة
تحركت شركات العملات المستقرة والجهات المسؤولة عن بعض الشبكات لتجميد الأموال التي تمكنت من تحديدها، بهدف منع المهاجم من استخدامها أو نقلها.وبحسب تقرير «TRM Labs»، بلغ إجمالي الأموال المجمدة نحو 2.7 مليار دولار حتى الساعة 00:30 بتوقيت غرينتش يوم 30 أكتوبر. وشملت الإجراءات:
- «تيثر»: نحو 1.77 مليار وحدة من «USDT».
- «سيركل»: نحو 825 مليون وحدة من «USDC».
- «ريبل»: 40.5 مليون وحدة من «RLUSD».
- «وورلد ليبرتي فاينانشال»: 27.8 مليون وحدة من «USD1».
- شبكة «أربيتروم»: أصولًا بقيمة تقارب 30 مليون دولار.
وكانت «بينانس» قد أعلنت أن الأموال التي جرى التحقق من تجميدها بلغت 2.54 مليار دولار، قبل ارتفاع التقديرات مع عمليات التجميد اللاحقة.
وفي المقابل، حاول المهاجم تحويل بعض العملات المستقرة، التي تستطيع الجهات المصدرة تجميدها، إلى عملات رقمية أخرى لا تخضع للآلية نفسها. كما استخدم منصات مبادلة العملات وبروتوكولات الإقراض لنقل الأموال وإجراء معاملات إضافية.
ووفق التقرير، ظل المهاجم يسيطر على أكثر من 420 ألف وحدة من إيثيريوم و18,270 وحدة من بيتكوين، بقيمة إجمالية تقارب 2.4 مليار دولار. ويصعب على الجهات المصدرة للعملات المستقرة تجميد هذه الأصول مباشرة.
هل تقف مجموعة كورية شمالية وراء الهجوم؟
تنسب «TRM Labs» العملية إلى مجموعة «TraderTraitor» الكورية الشمالية، استنادًا إلى أوجه تشابه مع هجمات سابقة، أبرزها اختراق منصة «باي بت» في فيفري 2025، الذي بلغت خسائره 1.5 مليار دولار، وحمّل مكتب التحقيقات الفيدرالي الأمريكي المجموعة مسؤولية تنفيذه.كما رصدت الشركة أوجه تشابه مع هجوم استهدف «KelpDAO» في أفريل 2026، من بينها التحضير المسبق للعملية واستخدام تحويلات صغيرة قبل بدء الهجوم.
ومع ذلك، فإن نسبة العملية إلى المجموعة تستند إلى تحليل الشركة، ولم تُعرض في التقرير باعتبارها نتيجة نهائية معلنة من «بينانس».
إجراءات «بينانس»
أعلنت المنصة اتخاذ إجراءات احترازية شملت تعليق عمليات الإيداع والسحب مؤقتًا لاستكمال الفحوص الأمنية، وإلغاء الصلاحية المرتبطة بالمحفظة المتأثرة، والتعاون مع جهات إنفاذ القانون وشركاء متخصصين لتتبع الأموال ومحاولة استعادتها.وأكدت «بينانس» أنها ستغطي الخسائر من صندوق «SAFU» وأموال الشركة، وأن المستخدمين لن يتحملوا تبعات الاختراق.
كما أعلنت أنها ستنشر تقريرًا فنيًا مفصلًا يوضح ملابسات الحادث والإجراءات المتخذة.
المصدر: TRM Labs


 21°

 15°





Comments
0 de 0 commentaires pour l'article 338709